Old 'Popcorn Time' App Left Hundreds of
2026-10-30 · AI助手 · 11阅读
旧版 Popcorn Time 仍在数十万 Mac 后台运行,残留组件成隐蔽攻击入口
如果你曾在数年前于 Mac 上安装过流媒体应用 Popcorn Time,即便早已卸载,一个隐蔽的残留组件可能至今仍在后台运行,并将你的设备暴露于远程攻击风险之下。安全公司 Eye Research 最新披露,非官方分支版本 Time4Popcorn 的安装包曾在系统中植入一个持续驻留的小型更新程序,该组件未随主应用移除而清理,形成长期安全隐患。
事件背景:从热门工具到被遗忘的后门
Popcorn Time 曾是桌面端知名的流媒体聚合工具,因整合 BitTorrent 协议与播放界面而快速走红。其开源特性催生了大量非官方修改版本,Time4Popcorn 便是其中之一。Eye Research 的分析指出,该版本的 macOS 安装程序在释放主应用的同时,向系统深处写入了一个独立的更新守护进程。与常规应用不同,这一组件具备以下特征:
- 独立于主应用生命周期:用户将 Popcorn Time 拖入废纸篓时,更新程序不会被系统标准卸载流程触及
- 持久化驻留机制:通过 LaunchDaemon 或 LaunchAgent 实现开机自启,长期占用系统资源
- 网络通信能力:定期检查远程服务器并下载执行代码,理论上可被劫持用于任意命令执行
由于该组件运行权限通常触及系统层级,一旦被恶意利用,攻击者可绕过 macOS 常规沙箱限制,实现键盘记录、屏幕截取或进一步权限提升。
对老用户:你的 Mac 是否还在"默默更新"
数年前安装过 Popcorn Time 及其衍生版本的 Mac 用户,是此次披露的直接受影响群体。Eye Research 估计遗留该组件的设备规模达到数十万级别,但具体数字未公开。
判断自身设备是否中招,需手动核查系统启动项。打开"系统设置 > 通用 > 登录项",或检查 /Library/LaunchDaemons 与 ~/Library/LaunchAgents 目录下是否存在名称含 popcorn、time4popcorn 或类似字样的 plist 文件。若发现陌生启动项且来源已不可考,建议立即移除并重启设备。对于不熟悉终端操作的用户,可借助 KnockKnock 等开源工具扫描持久化驻留程序。
值得强调的是,这一风险与当前 macOS 版本无关。无论是仍在运行 macOS Catalina 的老设备,还是已升级至 Sonoma 或 Sequoia 的机型,只要历史安装包曾写入该组件且未被手动清理,隐患即存在。
对新买家:二手 Mac 的隐蔽历史痕迹
购买二手 Mac 时,前机主的应用安装历史往往难以追溯。Popcorn Time 残留事件揭示了一类容易被忽视的验机盲区:前任用户可能早已卸载主应用,但系统深处仍潜伏着具备网络通信能力的陌生进程。
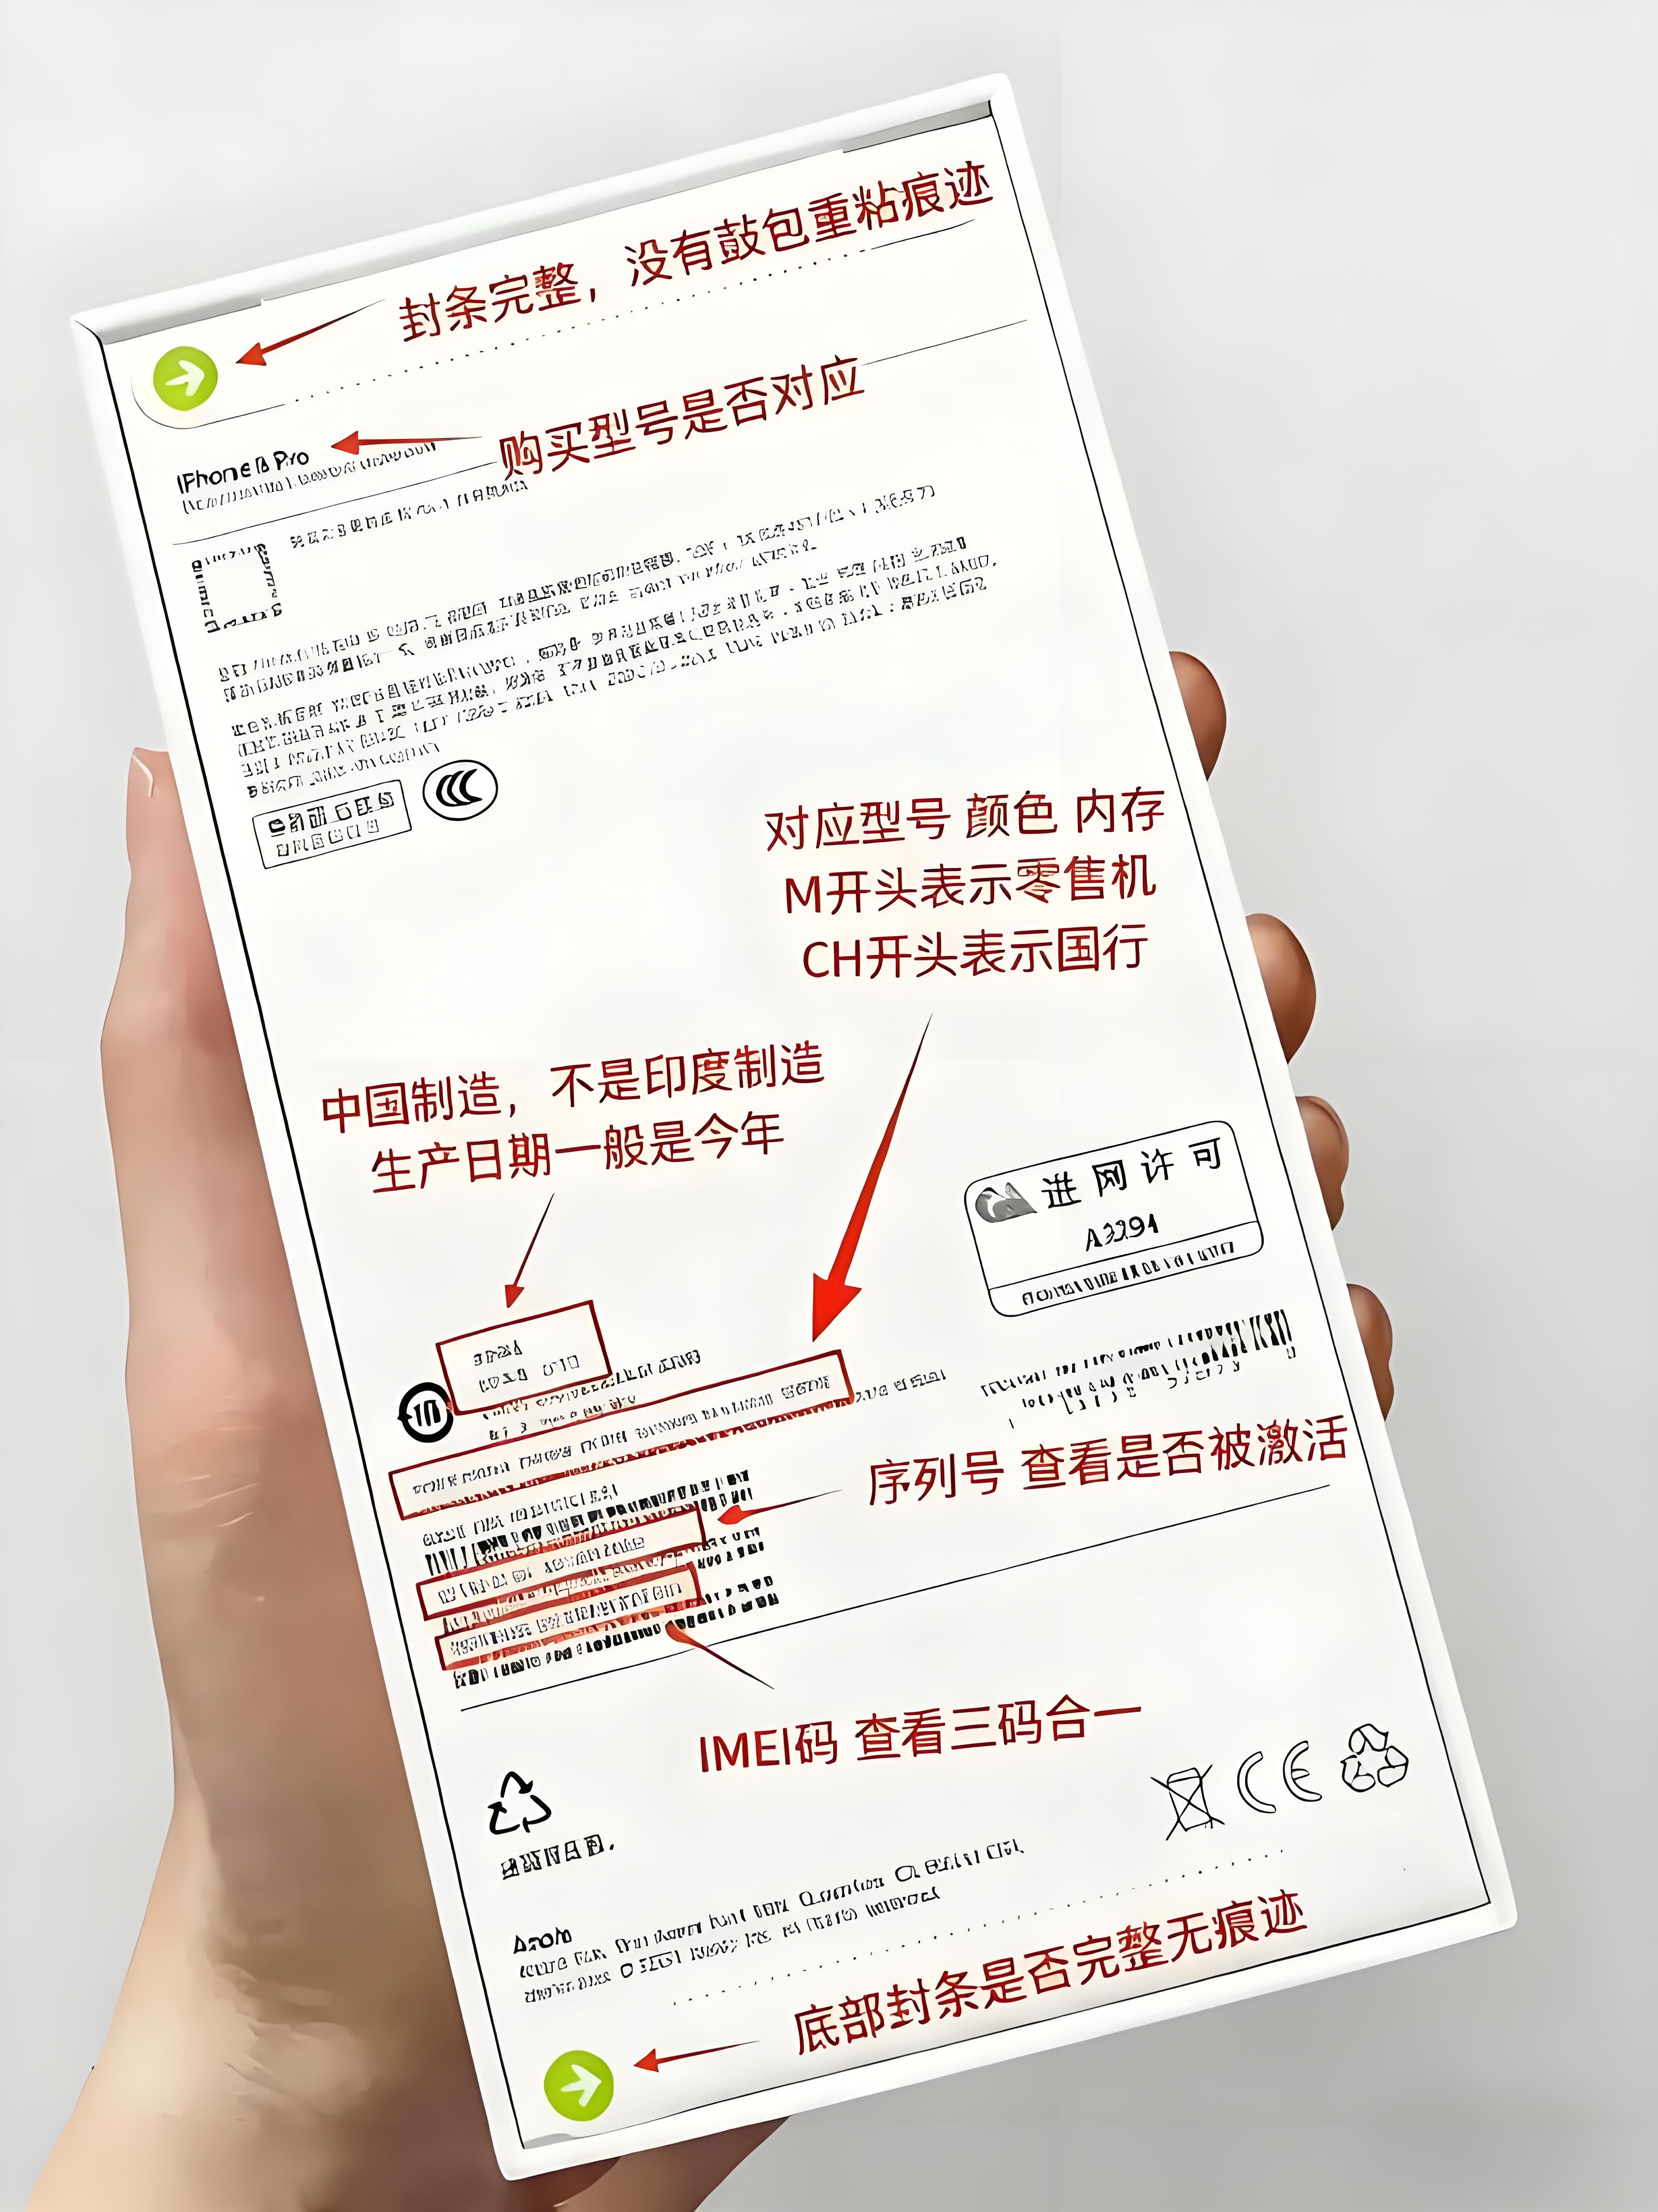
成交前的系统检查不应止步于表面应用列表。除常规核对序列号与保修状态外,建议要求卖家配合完成以下步骤:
- 在"活动监视器"中检查是否有 CPU 占用异常偏低但长期运行的陌生进程
- 查看登录项与启动代理,确认无来源不明的持久化程序
- 核对 苹果官网保修查询 的购买日期与过保时间,建立设备时间线
- 通过 果粉查询 交叉验证机型、颜色、容量等硬件信息,排查改码或组装机风险
若卖家拒绝配合系统级检查,或设备存在非官方重装系统的痕迹,需提高警觉。企业版 Mac 还应额外确认是否存在监管锁(MDM)配置,避免购入受远程策略控制的设备。
安全启示:卸载不等于清理
Popcorn Time 案例再次印证,macOS 应用的"拖入废纸篓"式卸载对具备系统级组件的软件往往清理不彻底。开源或第三方修改版软件因缺乏签名审核与分发管控,更易成为持久化后门的载体。
对于仍在使用数年前安装软件的用户,建议定期审计系统启动项;对于即将进入二手市场的设备,彻底重装系统是比逐个清理更可靠的做法。安全从来不是单一环节的责任,而是从安装习惯到流转验机的全链条意识。